 سبد خرید شما خالی است
سیستم ایمنی ابزاردقیق چیست؟ | Safety Instrumented System (SIS) و Safety Integrity Level (SIL)
سیستم ایمنی ابزاردقیق چیست؟ | Safety Instrumented System (SIS) و Safety Integrity Level (SIL)
مقدمه
در صنایع نفت، گاز، پتروشیمی، پالایشگاهها و واحدهای شیمیایی، برخی شرایط غیرعادی فرایند ممکن است به حوادثی مانند آتشسوزی، انفجار، رهایش مواد سمی یا آسیب جدی به تجهیزات منجر شوند.
برای مثال، افزایش فشار یک مخزن، افزایش بیشازحد دمای یک راکتور یا کاهش خطرناک سطح مایع در یک تجهیز میتواند شرایطی ایجاد کند که نیازمند اقدام حفاظتی سریع و قابلاعتماد باشد.
در چنین شرایطی، اتکا به کنترل معمول فرایند یا واکنش اپراتور همیشه کافی نیست.
یکی از راهکارهای مهم برای کاهش ریسک، استفاده از سیستم ایمنی ابزاردقیق (Safety Instrumented System – SIS) است.
این سیستم برای اجرای عملکردهای ایمنی مشخص طراحی میشود و در صورت وقوع شرایط خطرناک تعریفشده، اقدام حفاظتی موردنیاز را انجام میدهد.
مفهوم دیگری که ارتباط نزدیکی با SIS دارد، سطح یکپارچگی ایمنی (Safety Integrity Level – SIL) است.
درک تفاوت SIS، SIF و SIL برای کارشناسان HSE، مهندسان فرایند، متخصصان ابزار دقیق و مسئولان بهرهبرداری اهمیت زیادی دارد.
۱. سیستم ایمنی ابزاردقیق چیست؟ | What Is SIS?
سیستم ایمنی ابزاردقیق مجموعهای از تجهیزات و اجزای مرتبط است که برای اجرای یک یا چند عملکرد ایمنی ابزاردقیق طراحی میشود.
این سیستم میتواند شامل حسگرها، منطق پردازش و تجهیزات نهایی باشد.
هدف SIS، کاهش ریسک سناریوهای خطرناک مشخص است.
برای مثال، اگر فشار یک تجهیز از حد تعیینشده فراتر رود، یک عملکرد ایمنی ممکن است فرمان قطع جریان ورودی را صادر کند.
نکته مهم: SIS جایگزین طراحی ایمن فرایند یا سایر لایههای حفاظتی نیست؛ بلکه بخشی از مجموعه اقدامات کاهش ریسک محسوب میشود.
۲. تفاوت SIS، SIF و SIL
این سه اصطلاح ارتباط دارند، اما یکسان نیستند.
| اصطلاح | عنوان انگلیسی | مفهوم |
|---|---|---|
| SIS | Safety Instrumented System | سیستم ایمنی ابزاردقیق |
| SIF | Safety Instrumented Function | عملکرد ایمنی ابزاردقیق |
| SIL | Safety Integrity Level | سطح یکپارچگی ایمنی موردنیاز یا تحققیافته برای یک عملکرد ایمنی |
SIS
سیستم فیزیکی و منطقی که یک یا چند عملکرد ایمنی را اجرا میکند.
SIF
یک عملکرد حفاظتی مشخص که برای کاهش ریسک یک سناریوی تعریفشده طراحی میشود.
SIL
معیاری برای سطح یکپارچگی ایمنی موردنیاز یا تحققیافته یک عملکرد ایمنی، در چارچوب استانداردهای مربوط.
اصل کلیدی: SIL معمولاً به عملکرد ایمنی مشخص (SIF) نسبت داده میشود، نه اینکه بدون توضیح به کل کارخانه یا تمام تجهیزات یک سیستم اختصاص داده شود.
۳. اجزای اصلی یک SIF
یک عملکرد ایمنی ابزاردقیق معمولاً از سه بخش اصلی تشکیل میشود.
۳.۱. حسگرها | Sensors
حسگرها شرایط فرایند را اندازهگیری میکنند.
نمونهها:
-
ترانسمیتر فشار
-
ترانسمیتر دما
-
ترانسمیتر سطح
-
تجهیزات اندازهگیری جریان
-
آشکارسازهای مرتبط با عملکرد ایمنی مشخص
۳.۲. حلکننده منطق | Logic Solver
این بخش اطلاعات ورودی را بر اساس منطق تعریفشده پردازش میکند و در صورت تحقق شرایط مشخص، فرمان حفاظتی صادر میکند.
حلکننده منطق ممکن است یک سیستم الکترونیکی قابلبرنامهریزی ایمنی یا فناوری مناسب دیگری باشد.
۳.۳. عناصر نهایی | Final Elements
عناصر نهایی اقدام حفاظتی را اجرا میکنند.
نمونهها:
-
شیر قطع اضطراری
-
عملگر شیر
-
رله یا تجهیز قطع مناسب
-
تجهیز توقف ایمن ماشین یا فرایند، در کاربرد مربوط
عملکرد کل SIF به قابلیت اطمینان مجموعه حسگرها، منطق و عناصر نهایی وابسته است.
۴. نحوه عملکرد SIS
فرض کنید یک مخزن تحت فشار دارای یک عملکرد ایمنی برای جلوگیری از افزایش خطرناک فشار است.
وضعیت عادی
فشار مخزن در محدوده مجاز قرار دارد و فرایند طبق شرایط طراحی کار میکند.
ایجاد شرایط غیرعادی
به دلیل خرابی کنترل یا یک رویداد دیگر، فشار افزایش مییابد.
تشخیص خطر
حسگرهای مربوط افزایش فشار را تشخیص میدهند.
پردازش منطق
حلکننده منطق بررسی میکند که آیا شرایط فعالسازی عملکرد ایمنی برقرار شده است یا خیر.
اجرای اقدام حفاظتی
در صورت تحقق شرایط تعریفشده، عنصر نهایی فرمان لازم را اجرا میکند؛ برای مثال، جریان ورودی را قطع میکند.
این مثال ساده است. طراحی واقعی باید زمان پاسخ، قابلیت اطمینان، شرایط خرابی و سایر الزامات عملکردی را نیز در نظر بگیرد.
۵. تفاوت SIS با سیستم کنترل معمولی | SIS vs. BPCS
سیستم کنترل پایه فرایند (Basic Process Control System – BPCS) معمولاً برای تنظیم و کنترل شرایط عملیاتی استفاده میشود.
اما SIS برای اجرای عملکردهای ایمنی مشخص طراحی میشود.
| ویژگی | BPCS | SIS |
|---|---|---|
| هدف اصلی | کنترل و تنظیم فرایند | کاهش ریسک سناریوهای خطرناک |
| عملکرد معمول | کنترل فشار، دما، سطح و جریان | اجرای اقدام حفاظتی هنگام شرایط تعریفشده |
| مبنای طراحی | نیازهای کنترل فرایند | الزامات عملکرد ایمنی و یکپارچگی |
| استقلال | وابسته به معماری سیستم | استقلال موردنیاز بر اساس تحلیل خطر و طراحی تعیین میشود |
| معیار عملکرد | کیفیت و پایداری کنترل | تحقق عملکرد ایمنی با قابلیت اطمینان موردنیاز |
هشدار: اگر خرابی سیستم کنترل معمولی بتواند هم رویداد خطرناک را ایجاد کند و هم عملکرد حفاظتی مورد ادعا را از کار بیندازد، استقلال لازم برای اعتباردادن به آن حفاظت ممکن است وجود نداشته باشد.
۶. سطح یکپارچگی ایمنی چیست؟ | What Is SIL?
SIL سطحی از یکپارچگی ایمنی است که برای یک عملکرد ایمنی تعریف میشود.
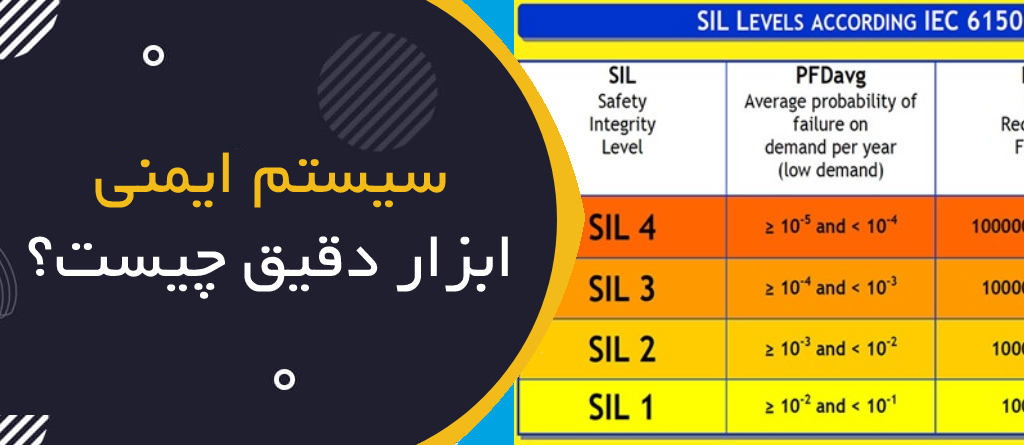
در چارچوب IEC 61511، برای عملکردهای ایمنی ابزاردقیق صنایع فرایندی معمولاً سطوح SIL 1 تا SIL 4 مطرح هستند.
هرچه SIL بالاتر باشد، الزامات مربوط به کاهش احتمال شکست خطرناک عملکرد ایمنی سختگیرانهتر میشوند.
بااینحال، SIL بالاتر بهتنهایی به معنای مناسبتر بودن یک طراحی نیست.
سطح موردنیاز باید بر اساس ارزیابی ریسک و الزامات عملکرد ایمنی تعیین شود.
۷. سطوح SIL و احتمال شکست
برای عملکردهای با تقاضای کم (Low-Demand Mode)، یکی از معیارهای مهم، میانگین احتمال شکست خطرناک هنگام تقاضا یا PFDavg است.
| سطح SIL | محدوده PFDavg | ضریب کاهش ریسک متناظر |
|---|---|---|
| SIL 1 | ۱۰⁻² تا کمتر از ۱۰⁻¹ | بیشتر از ۱۰ تا ۱۰۰ |
| SIL 2 | ۱۰⁻³ تا کمتر از ۱۰⁻² | بیشتر از ۱۰۰ تا ۱۰۰۰ |
| SIL 3 | ۱۰⁻⁴ تا کمتر از ۱۰⁻³ | بیشتر از ۱۰۰۰ تا ۱۰٬۰۰۰ |
| SIL 4 | ۱۰⁻⁵ تا کمتر از ۱۰⁻⁴ | بیشتر از ۱۰٬۰۰۰ تا ۱۰۰٬۰۰۰ |
این جدول برای حالت تقاضای کم است.
برای عملکردهای با تقاضای بالا یا پیوسته، معیارهایی مانند فراوانی شکست خطرناک در ساعت (PFH) کاربرد دارند و نباید این دو نوع معیار را با یکدیگر اشتباه گرفت.
۸. آیا SIL 3 همیشه بهتر از SIL 1 است؟
خیر.
SIL باید متناسب با کاهش ریسک موردنیاز تعیین شود.
انتخاب سطح بالاتر از نیاز ممکن است هزینه، پیچیدگی، نیازهای نگهداری و الزامات آزمون را افزایش دهد.
در مقابل، انتخاب سطح پایینتر از نیاز ممکن است کاهش ریسک کافی ایجاد نکند.
هدف، انتخاب و تحقق سطح یکپارچگی ایمنی متناسب با ریسک سناریو است.
۹. چگونه SIL موردنیاز تعیین میشود؟
تعیین SIL موردنیاز معمولاً در فرایند ارزیابی خطرات و تخصیص الزامات ایمنی انجام میشود.
روشهای مورد استفاده ممکن است شامل موارد زیر باشند:
-
LOPA
-
Risk Graph
-
Risk Matrix، در چارچوب روش مناسب
-
سایر روشهای معتبر تخصیص الزامات ایمنی
مثال
در یک سناریوی افزایش فشار، تحلیل خطرات ممکن است نشان دهد که پس از درنظرگرفتن سایر لایههای حفاظتی معتبر، هنوز به کاهش ریسک بیشتری نیاز است.
در این شرایط، یک SIF ممکن است برای تأمین بخشی از کاهش ریسک موردنیاز تعریف شود.
سطح SIL آن باید بر اساس نتایج تحلیل و الزامات فنی تعیین شود.
۱۰. ارتباط LOPA با SIL
LOPA میتواند برای تعیین میزان کاهش ریسک موردنیاز یک عملکرد ایمنی استفاده شود.
برای مثال، اگر تحلیل نشان دهد که برای رسیدن به معیار هدف، یک عملکرد ایمنی باید ضریب کاهش ریسک مشخصی فراهم کند، این نیاز میتواند به تعیین SIL موردنیاز کمک کند.
اما باید توجه داشت که:
تعیین SIL موردنیاز با اثبات تحقق SIL در طراحی و بهرهبرداری یکسان نیست.
پس از تعیین سطح موردنیاز، باید طراحی، قابلیت اطمینان، معماری، آزمونها و الزامات چرخه عمر بررسی شوند.
۱۱. مفهوم چرخه عمر ایمنی | Safety Lifecycle
یکی از اصول مهم استانداردهای ایمنی عملکردی، مدیریت سیستم در طول چرخه عمر آن است.
مراحل کلی ممکن است شامل موارد زیر باشند:
-
شناسایی خطرات
-
ارزیابی ریسک
-
تخصیص الزامات ایمنی
-
تعریف SIFها
-
تعیین SIL موردنیاز
-
تهیه مشخصات الزامات ایمنی
-
طراحی و مهندسی
-
نصب و راهاندازی
-
تأیید و اعتبارسنجی
-
بهرهبرداری و نگهداری
-
مدیریت تغییرات
-
از رده خارجکردن سیستم
مدیریت چرخه عمر کمک میکند الزامات ایمنی فقط در مرحله طراحی بررسی نشوند، بلکه در طول بهرهبرداری نیز حفظ شوند.
۱۲. مشخصات الزامات ایمنی | Safety Requirements Specification (SRS)
SRS سندی است که الزامات عملکردی و یکپارچگی ایمنی یک SIF را تعریف میکند.
این سند ممکن است شامل موارد زیر باشد:
-
شرح عملکرد ایمنی
-
شرایط فعالسازی
-
حدود تنظیم
-
زمان پاسخ موردنیاز
-
وضعیت ایمن
-
SIL موردنیاز
-
شرایط راهاندازی و توقف
-
الزامات آزمون
-
شرایط محیطی
-
الزامات تعمیرات و نگهداری
-
محدودیتهای عملیاتی
-
الزامات ثبت و مستندسازی
SRS باید مبنای طراحی، آزمون و ارزیابی عملکرد سیستم قرار گیرد.
۱۳. معماری سیستم و افزونگی | Redundancy
در برخی طراحیها برای افزایش قابلیت اطمینان از چند حسگر یا تجهیز استفاده میشود.
آرایشهایی مانند موارد زیر ممکن است مطرح باشند:
-
1oo1
-
1oo2
-
2oo3
این نمادها به منطق رأیگیری تجهیزات اشاره دارند.
برای مثال، در آرایش 2oo3، فعالشدن شرایط موردنظر در دو مورد از سه کانال میتواند مبنای تصمیم حفاظتی قرار گیرد.
اما انتخاب معماری فقط به تعداد تجهیزات وابسته نیست.
عوامل مهم شامل موارد زیر هستند:
-
نرخ خرابی تجهیزات
-
پوشش تشخیصی
-
خرابیهای مشترک
-
زمان تعمیر
-
الزامات آزمون
-
احتمال فعالشدن ناخواسته
-
محدودیتهای معماری استاندارد مربوط
بنابراین، افزونگی همیشه بهتنهایی تضمینکننده تحقق SIL موردنیاز نیست.
۱۴. آزمون دورهای SIS | Proof Testing
برخی خرابیهای خطرناک ممکن است در شرایط عادی قابلتشخیص نباشند.
آزمون اثباتی یا Proof Test برای آشکارسازی بخشی از خرابیهای خطرناک پنهان و بررسی عملکرد سیستم طبق روش تعریفشده انجام میشود.
موضوعات مهم
-
محدوده آزمون
-
روش اجرای آزمون
-
تناوب آزمون
-
پوشش آزمون
-
صلاحیت اجراکنندگان
-
ثبت نتایج
-
مدیریت نواقص
-
بازگرداندن سیستم به وضعیت عملیاتی صحیح
تناوب آزمون باید بر اساس الزامات طراحی و تحلیل قابلیت اطمینان تعیین شود.
هشدار: اجرای آزمون بدون برنامهریزی مناسب ممکن است خود باعث ایجاد شرایط خطرناک یا اختلال در حفاظت فرایند شود.
۱۵. تفاوت Proof Test با بازرسی معمولی
بازرسی ظاهری میتواند آسیبها یا نواقص قابلمشاهده را شناسایی کند.
اما Proof Test با هدف بررسی عملکرد مشخص و کشف خرابیهای پنهان طبق روش آزمون تعریفشده انجام میشود.
به همین دلیل، بازرسی ظاهری بهتنهایی جایگزین آزمون اثباتی نیست.
۱۶. مدیریت بایپس در SIS | Bypass Management
در برخی شرایط تعمیراتی یا آزمون، ممکن است نیاز به غیرفعالسازی موقت بخشی از عملکرد حفاظتی وجود داشته باشد.
این وضعیت باید تحت کنترل دقیق قرار گیرد.
الزامات مهم
-
توجیه فنی بایپس
-
مجوز و تأیید مناسب
-
ارزیابی ریسک
-
تعیین اقدامات جبرانی
-
محدودکردن مدت بایپس
-
اطلاعرسانی به افراد مرتبط
-
ثبت وضعیت
-
کنترل بازگشت به شرایط عادی
اصل مهم: غیرفعالسازی یک عملکرد ایمنی بدون کنترل و مجوز مناسب میتواند لایه حفاظتی مهمی را از دسترس خارج کند.
۱۷. مدیریت تغییر در SIS
هر تغییر مؤثر بر عملکرد ایمنی باید از نظر پیامدهای احتمالی بررسی شود.
نمونه تغییرات عبارتاند از:
-
تغییر مقدار تنظیم
-
اصلاح منطق حفاظتی
-
تعویض حسگر با مدل متفاوت
-
تغییر نوع شیر نهایی
-
تغییر معماری سیستم
-
اصلاح دوره آزمون
-
تغییر شرایط فرایند
این تغییرات ممکن است مشمول مدیریت تغییر (MOC) باشند و به بازنگری مدارک، تحلیلها و آزمونهای مرتبط نیاز داشته باشند.
۱۸. اشتباهات رایج در مدیریت SIS و SIL
اشتباه اول: اختصاص SIL به کل کارخانه
SIL باید در ارتباط با عملکرد ایمنی مشخص و الزامات آن تعریف شود.
اشتباه دوم: فرض اینکه تجهیز دارای گواهی SIL، بهتنهایی سطح موردنیاز را تضمین میکند
تحقق SIL به عملکرد کل SIF و شرایط طراحی و بهرهبرداری وابسته است.
اشتباه سوم: نادیدهگرفتن عناصر نهایی
قابلیت اطمینان عملکرد ایمنی فقط به حسگر یا حلکننده منطق محدود نیست.
اشتباه چهارم: انجامندادن آزمونهای موردنیاز
خرابیهای پنهان میتوانند قابلیت اطمینان سیستم را کاهش دهند.
اشتباه پنجم: مدیریتنکردن بایپسها
بایپس کنترلنشده ممکن است حفاظت حیاتی را از دسترس خارج کند.
اشتباه ششم: تغییر تنظیمات بدون ارزیابی
تغییر یک نقطه تنظیم ممکن است زمان پاسخ یا اثربخشی SIF را تحت تأثیر قرار دهد.
اشتباه هفتم: اشتباهگرفتن BPCS با SIS
عملکرد کنترل معمولی و عملکرد ایمنی باید مطابق الزامات طراحی از یکدیگر تفکیک شوند.
۱۹. چکلیست تخصصی SIS و SIL
طراحی و تعیین الزامات
-
سناریوهای خطرناک مرتبط شناسایی شدهاند.
-
SIFهای موردنیاز تعریف شدهاند.
-
SIL موردنیاز تعیین شده است.
-
SRS تهیه و تأیید شده است.
-
استقلال و وابستگیهای سیستم بررسی شدهاند.
-
معماری و قابلیت اطمینان سیستم ارزیابی شدهاند.
نصب و راهاندازی
-
تجهیزات مطابق طراحی نصب شدهاند.
-
حسگرها و عناصر نهایی بررسی شدهاند.
-
منطق حفاظتی تأیید شده است.
-
آزمونهای موردنیاز انجام شدهاند.
-
مستندات نصب و راهاندازی تکمیل شدهاند.
-
کارکنان مرتبط آموزش دیدهاند.
بهرهبرداری و نگهداری
-
برنامه Proof Test مشخص است.
-
آزمونها طبق برنامه انجام میشوند.
-
نواقص ثبت و تعیین تکلیف میشوند.
-
بایپسها تحت کنترل هستند.
-
تغییرات از مسیر مناسب بررسی میشوند.
-
مدارک و تنظیمات بهروز نگهداری میشوند.
-
عملکرد واقعی سیستم پایش میشود.
۲۰. نقش واحد HSE در مدیریت SIS
واحد HSE ممکن است در مراحل مختلف چرخه عمر SIS مشارکت داشته باشد.
فعالیتهای احتمالی عبارتاند از:
-
مشارکت در تحلیل خطرات
-
بررسی نیاز به کاهش ریسک
-
مشارکت در LOPA
-
پیگیری اقدامات اصلاحی
-
کنترل فرایند مدیریت تغییر
-
بررسی وضعیت بایپسهای ایمنی
-
مشارکت در بررسی حوادث مرتبط
-
پایش شاخصهای عملکرد ایمنی فرایند
بااینحال، طراحی و تأیید فنی SIS باید توسط متخصصان دارای صلاحیت در حوزههای مرتبط انجام شود.
۲۱. استانداردهای مهم SIS و SIL
IEC 61511
این استاندارد به ایمنی عملکردی سیستمهای ایمنی ابزاردقیق در صنایع فرایندی مربوط است.
موضوعاتی مانند چرخه عمر ایمنی، الزامات عملکردی، طراحی، بهرهبرداری و نگهداری در این چارچوب مطرح میشوند.
IEC 61508
این مجموعه استاندارد، چارچوب عمومی ایمنی عملکردی سیستمهای الکتریکی، الکترونیکی و الکترونیکی قابلبرنامهریزی مرتبط با ایمنی را ارائه میکند.
استفاده از این استانداردها باید با توجه به دامنه کاربرد، نسخه معتبر و الزامات قانونی یا قراردادی مربوط انجام شود.
جمعبندی
سیستم ایمنی ابزاردقیق یکی از ابزارهای مهم کاهش ریسک در صنایع فرایندی است.
SIS با اجرای عملکردهای ایمنی مشخص میتواند از پیشرفت برخی شرایط خطرناک به سمت پیامدهای شدید جلوگیری کند یا احتمال وقوع آنها را کاهش دهد.
سه اصل اساسی را به خاطر بسپارید:
-
SIS سیستم اجراکننده عملکردهای ایمنی است، SIF عملکرد مشخص و SIL سطح یکپارچگی ایمنی آن عملکرد است.
-
تعیین SIL موردنیاز با اثبات تحقق آن در طراحی و بهرهبرداری متفاوت است.
-
قابلیت اطمینان SIS به کل چرخه عمر، از تحلیل خطر تا آزمون و نگهداری، وابسته است.