 سبد خرید شما خالی است
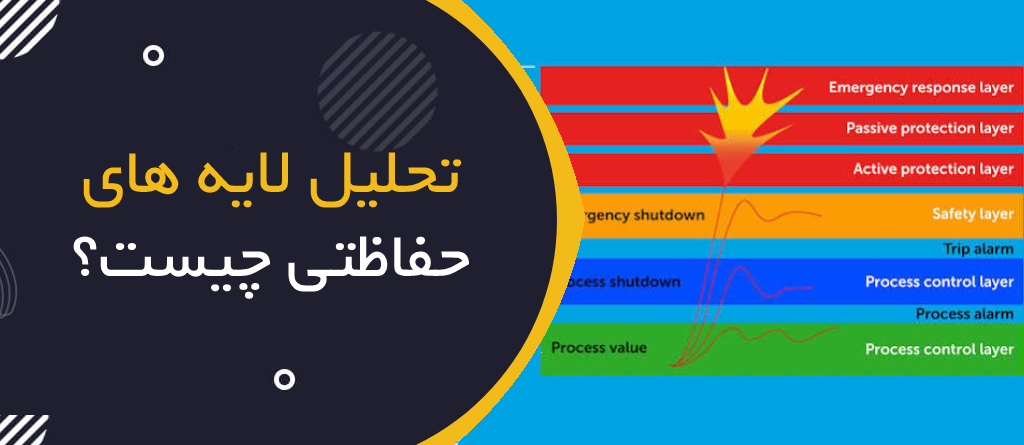
تحلیل لایههای حفاظتی چیست؟ | Layer of Protection Analysis (LOPA)
تحلیل لایههای حفاظتی چیست؟ | Layer of Protection Analysis (LOPA)
مقدمه
در صنایع نفت، گاز، پتروشیمی، پالایشگاهها و واحدهای شیمیایی، برخی سناریوهای خطرناک ممکن است به آتشسوزی، انفجار، رهایش مواد سمی یا آسیب گسترده به تجهیزات منجر شوند.
برای کنترل چنین خطراتی معمولاً از چند لایه حفاظتی استفاده میشود؛ مانند سیستم کنترل فرایند، آلارم، مداخله اپراتور، سیستم توقف اضطراری و تجهیزات حفاظت مکانیکی.
اما یک پرسش مهم وجود دارد:
آیا لایههای حفاظتی موجود برای کاهش ریسک یک سناریوی خطرناک کافی هستند؟
تحلیل لایههای حفاظتی یا LOPA روشی نیمهکمی برای پاسخ به این پرسش است.
این روش به سازمان کمک میکند سناریوهای مشخص را بررسی کند، اعتبار لایههای حفاظتی را ارزیابی کند و مشخص سازد که آیا به کاهش ریسک بیشتری نیاز است یا خیر.
۱. LOPA چیست؟ | What Is Layer of Protection Analysis?
LOPA مخفف عبارت Layer of Protection Analysis و به معنای تحلیل لایههای حفاظتی است.
این روش برای ارزیابی ریسک سناریوهای مشخص حوادث فرایندی استفاده میشود.
در LOPA معمولاً موارد زیر بررسی میشوند:
-
رویداد آغازگر حادثه
-
پیامد خطرناک موردنظر
-
شرایط مؤثر بر وقوع سناریو
-
لایههای حفاظتی مستقل
-
احتمال شکست هر لایه حفاظتی
-
فراوانی یا احتمال وقوع پیامد
-
معیار پذیرش ریسک سازمان
LOPA از نظر سطح جزئیات و پیچیدگی معمولاً بین ارزیابیهای کیفی خطرات و تحلیلهای کمی پیشرفته ریسک قرار میگیرد.
نکته مهم: LOPA جایگزین شناسایی خطرات نیست؛ بلکه معمولاً برای بررسی دقیقتر سناریوهایی استفاده میشود که در روشهایی مانند HAZOP شناسایی شدهاند.
۲. هدف اصلی LOPA چیست؟
هدف اصلی LOPA، ارزیابی کفایت لایههای حفاظتی برای یک سناریوی مشخص است.
این روش میتواند به پرسشهای زیر پاسخ دهد:
-
احتمال وقوع رویداد آغازگر چقدر است؟
-
کدام شرایط برای تبدیل رویداد آغازگر به پیامد خطرناک لازماند؟
-
چه لایههای حفاظتی مستقلی وجود دارند؟
-
احتمال شکست این لایهها چقدر است؟
-
ریسک باقیمانده در چه سطحی قرار میگیرد؟
-
آیا اقدامات حفاظتی بیشتری لازم است؟
نتیجه LOPA باید به تصمیمهای مشخص درباره مدیریت ریسک منجر شود.
۳. تفاوت LOPA با HAZOP
HAZOP و LOPA مکمل یکدیگر هستند، اما هدف و روش متفاوتی دارند.
| معیار | HAZOP | LOPA |
|---|---|---|
| هدف اصلی | شناسایی انحرافات، علل و پیامدهای خطرناک | ارزیابی کفایت لایههای حفاظتی |
| ماهیت روش | عمدتاً کیفی | نیمهکمی |
| تمرکز | بررسی نظاممند فرایند | تحلیل سناریوی مشخص |
| خروجی | فهرست خطرات، علل، پیامدها و اقدامات | برآورد ریسک سناریو و نیاز احتمالی به کاهش ریسک |
| کاربرد متداول | شناسایی خطرات فرایندی | اولویتبندی و بررسی دقیقتر سناریوهای مهم |
مثال
در HAZOP مشخص میشود که افزایش فشار یک مخزن ممکن است به رهایش ماده خطرناک منجر شود.
سپس در LOPA بررسی میشود که فراوانی رویداد آغازگر چقدر است و سیستمهای حفاظتی موجود تا چه اندازه احتمال وقوع پیامد را کاهش میدهند.
۴. مفاهیم کلیدی در LOPA
برای اجرای صحیح LOPA باید چند مفهوم اصلی را شناخت.
۴.۱. سناریوی خطرناک | Hazardous Scenario
سناریو توصیف مشخصی از یک رویداد آغازگر، مسیر پیشرفت حادثه و پیامد موردنظر است.
یک سناریوی مناسب باید بهاندازه کافی دقیق باشد تا بتوان لایههای حفاظتی مرتبط با آن را ارزیابی کرد.
برای مثال:
«خرابی کنترل فشار باعث افزایش فشار مخزن میشود و در صورت عملکردنکردن حفاظتهای لازم، رهایش خطرناک ماده رخ میدهد.»
۴.۲. رویداد آغازگر | Initiating Event
رویداد آغازگر، اتفاقی است که میتواند زنجیره حادثه را شروع کند.
نمونهها:
-
خرابی شیر کنترل
-
ازکارافتادن پمپ
-
خطای عملیاتی
-
نقص سیستم کنترل
-
انسداد مسیر جریان
-
قطع برق یا سرویسهای جانبی
فراوانی رویداد آغازگر باید بر اساس دادههای معتبر، شرایط واقعی تجهیز و روش تحلیل انتخاب شود.
۴.۳. پیامد | Consequence
پیامد، نتیجه نامطلوب سناریو است که تحلیل روی آن تمرکز دارد.
نمونهها:
-
رهایش ماده سمی
-
آتشسوزی
-
انفجار
-
آسیب جدی به افراد
-
خسارت عمده به تجهیزات
-
انتشار گسترده آلاینده
تعریف دقیق پیامد اهمیت زیادی دارد؛ زیرا معیار پذیرش ریسک و لایههای حفاظتی مرتبط با آن وابستهاند.
۴.۴. لایه حفاظتی مستقل | Independent Protection Layer (IPL)
IPL یک لایه حفاظتی است که در صورت وقوع سناریوی موردنظر، میتواند از پیشرفت آن به سمت پیامد جلوگیری کند یا احتمال وقوع پیامد تعریفشده را کاهش دهد.
برای اینکه یک حفاظت بهعنوان IPL در محاسبات اعتبار بگیرد، باید معیارهای لازم را داشته باشد.
۴.۵. احتمال شکست در زمان تقاضا | Probability of Failure on Demand (PFD)
PFD بیانگر احتمال شکست یک عملکرد حفاظتی هنگام نیاز به عملکرد آن است.
در تحلیلهای مربوط به عملکردهای حفاظتی با تقاضای کم، معمولاً از مفهوم PFDavg استفاده میشود.
برای مثال، اگر برای یک IPL مقدار PFD برابر با ۰٫۱ در نظر گرفته شود، مدل تحلیل فرض میکند این لایه در حدود یکدهم تقاضاهای مربوط، عملکرد موفق مورد انتظار را نخواهد داشت.
این مقدار باید از دادهها یا مبانی فنی قابلدفاع به دست آید و نباید صرفاً به دلیل وجود یک تجهیز به آن اختصاص داده شود.
۵. چه چیزی یک حفاظت را به IPL معتبر تبدیل میکند؟
وجود یک تجهیز حفاظتی بهتنهایی کافی نیست.
یک IPL باید از نظر ویژگیهای زیر بررسی شود.
استقلال | Independence
لایه حفاظتی نباید بهگونهای وابسته به رویداد آغازگر یا سایر لایههای اعتبارگرفتهشده باشد که یک خرابی مشترک بتواند همه آنها را از کار بیندازد.
اثربخشی | Effectiveness
لایه باید واقعاً توان جلوگیری از پیامد موردنظر یا کاهش احتمال آن را در سناریوی تعریفشده داشته باشد.
قابلیت اطمینان | Reliability
عملکرد لایه باید بر اساس طراحی، شرایط بهرهبرداری، دادههای خرابی و برنامه نگهداری قابلارزیابی باشد.
قابلیت ممیزی | Auditability
وجود، عملکرد، آزمون و نگهداری لایه باید قابلبررسی و مستندسازی باشد.
اصل مهم: دو تجهیز متفاوت لزوماً دو IPL مستقل محسوب نمیشوند.
۶. تفاوت حفاظت عمومی با IPL
در صنایع، کنترلهای ایمنی متعددی وجود دارند؛ اما همه آنها الزاماً شرایط لازم برای دریافت اعتبار کمی در LOPA را ندارند.
برای مثال:
-
یک آلارم ممکن است فقط زمانی IPL محسوب شود که زمان کافی برای واکنش وجود داشته باشد و عملکرد زنجیره تشخیص، هشدار و اقدام انسانی قابلاتکا باشد.
-
یک سیستم توقف اضطراری ممکن است IPL باشد، مشروط بر اینکه استقلال و قابلیت اطمینان لازم را داشته باشد.
-
یک شیر اطمینان ممکن است برای سناریوی مشخص، حفاظت معتبری فراهم کند؛ اما باید ظرفیت، شرایط طراحی و سازگاری آن با سناریو بررسی شود.
-
آموزش عمومی کارکنان بهتنهایی معمولاً مبنای کافی برای اختصاص اعتبار مستقل کمی نیست.
اعتبار هر لایه باید متناسب با سناریوی واقعی تعیین شود.
۷. مراحل اجرای LOPA
مرحله اول: انتخاب سناریو
ابتدا سناریوی موردنظر از نتایج HAZOP، PHA یا سایر مطالعات خطر انتخاب میشود.
سناریو باید دارای رویداد آغازگر و پیامد مشخص باشد.
مرحله دوم: تعیین فراوانی رویداد آغازگر
فراوانی رویداد آغازگر معمولاً با واحد تعداد رخداد در سال بیان میشود.
برای تعیین آن ممکن است از موارد زیر استفاده شود:
-
دادههای تاریخی معتبر
-
اطلاعات قابلیت اطمینان تجهیزات
-
پایگاههای داده تخصصی
-
سوابق عملیاتی
-
روشها و معیارهای مصوب سازمان
مرحله سوم: شناسایی شرایط مؤثر
در برخی سناریوها، وقوع پیامد به شرایط دیگری نیز وابسته است.
این شرایط ممکن است در قالب عوامل شرطی یا تعدیلکننده بررسی شوند.
برای مثال، حضور افراد در منطقه خطر ممکن است برای محاسبه برخی پیامدهای انسانی اهمیت داشته باشد.
این عوامل باید با تعریف پیامد و روش تحلیل سازگار باشند.
مرحله چهارم: شناسایی IPLها
لایههای حفاظتی موجود شناسایی و از نظر استقلال، اثربخشی و قابلیت اطمینان بررسی میشوند.
مرحله پنجم: تعیین PFD
برای هر IPL معتبر، مقدار PFD متناسب با دادهها و شرایط عملکرد تعیین میشود.
مرحله ششم: محاسبه فراوانی پیامد
با استفاده از فراوانی رویداد آغازگر، عوامل شرطی معتبر و PFD لایههای حفاظتی، فراوانی پیامد برآورد میشود.
مرحله هفتم: مقایسه با معیار پذیرش ریسک
نتیجه تحلیل با معیارهای ریسک تعیینشده توسط سازمان یا الزامات قابلاعمال مقایسه میشود.
مرحله هشتم: تعیین اقدامات اصلاحی
اگر ریسک باقیمانده از معیار موردنظر بالاتر باشد، باید راهکارهای مناسب کاهش ریسک بررسی شوند.
۸. فرمول پایه محاسبه LOPA
در یک مدل سادهشده و با فرض استقلال معتبر لایهها، فراوانی پیامد را میتوان بهصورت زیر برآورد کرد:
فراوانی پیامد = فراوانی رویداد آغازگر × حاصلضرب PFD لایههای حفاظتی مستقل × عوامل شرطی معتبر
بهصورت نمادین:
F = IEF × PFD₁ × PFD₂ × ... × CM
که در آن:
-
F: فراوانی برآوردی پیامد
-
IEF: فراوانی رویداد آغازگر
-
PFD: احتمال شکست هر IPL معتبر در زمان تقاضا
-
CM: حاصلضرب عوامل شرطی یا تعدیلکننده معتبر، در صورت کاربرد
این رابطه فقط در صورتی قابلاستفاده است که فرضیات مدل، استقلال لایهها و نحوه تعریف سناریو درست باشند.
۹. مثال عددی ساده از LOPA
فرض کنید در یک واحد صنعتی، یک سناریوی افزایش فشار بررسی میشود.
برای اهداف آموزشی، دادههای فرضی زیر در نظر گرفته شدهاند:
| پارامتر | مقدار فرضی |
|---|---|
| فراوانی رویداد آغازگر | ۰٫۱ بار در سال |
| PFD لایه حفاظتی اول | ۰٫۱ |
| PFD لایه حفاظتی دوم | ۰٫۰۱ |
| عوامل شرطی | ۱ |
محاسبه
F = 0.1 × 0.1 × 0.01
F = 0.0001 بار در سال
یعنی فراوانی برآوردی پیامد در این مدل ساده برابر با:
۱ × ۱۰⁻⁴ در سال
است.
تفسیر نتیجه
این عدد بهتنهایی نشان نمیدهد که ریسک قابلقبول است.
برای تصمیمگیری باید شدت پیامد، معیار پذیرش ریسک و اعتبار فرضیات تحلیل بررسی شوند.
توجه: مقادیر این مثال صرفاً آموزشی هستند و نباید بهعنوان داده واقعی قابلیت اطمینان تجهیزات یا معیار طراحی استفاده شوند.
۱۰. مفهوم کاهش ریسک موردنیاز | Required Risk Reduction
اگر فراوانی پیامد بدون حفاظتهای موردنظر بیشتر از معیار قابلقبول باشد، لازم است میزان کاهش ریسک موردنیاز تعیین شود.
برای مثال، اگر:
-
فراوانی سناریوی بدون IPLهای موردنظر: ۰٫۰۱ در سال
-
معیار هدف: ۰٫۰۰۰۱ در سال
باشد، کاهش موردنیاز برابر است با:
۰٫۰۱ ÷ ۰٫۰۰۰۱ = ۱۰۰
یعنی در این مدل، به ضریب کاهش ریسک ۱۰۰ نیاز است.
اما انتخاب تجهیزات برای دستیابی به این کاهش باید با بررسی استقلال، قابلیت اطمینان، شرایط بهرهبرداری و الزامات طراحی انجام شود.
۱۱. ارتباط LOPA با SIL
یکی از کاربردهای LOPA، کمک به تعیین نیاز به کاهش ریسک توسط یک عملکرد ایمنی ابزاردقیق است.
SIL (Safety Integrity Level) سطح یکپارچگی ایمنی است که در چارچوبهای مربوط به سیستمهای ایمنی ابزاردقیق به کار میرود.
در بعضی روشها، نتایج LOPA میتوانند ورودی تعیین SIL موردنیاز باشند.
بااینحال:
LOPA بهتنهایی طراحی کامل سیستم ایمنی ابزاردقیق را انجام نمیدهد.
پس از تعیین الزامات عملکردی، موضوعاتی مانند معماری سیستم، قابلیت اطمینان، آزمونهای دورهای، خطاهای مشترک و چرخه عمر ایمنی باید مطابق استانداردهای مرتبط بررسی شوند.
از استانداردهای شناختهشده این حوزه میتوان به IEC 61511 و IEC 61508 اشاره کرد.
۱۲. آیا هر آلارم یک IPL است؟
خیر.
برای اینکه یک آلارم همراه با اقدام اپراتور بهعنوان IPL معتبر بررسی شود، باید شرایط مهمی وجود داشته باشد؛ از جمله:
-
تشخیص مناسب وضعیت خطرناک
-
دریافت و تشخیص هشدار توسط اپراتور
-
زمان کافی برای تصمیمگیری و اقدام
-
دستورالعمل روشن
-
آموزش و تمرین مناسب
-
امکان اجرای اقدام اصلاحی
-
قابلیت اطمینان زنجیره عملکرد
-
استقلال لازم از رویداد آغازگر و سایر IPLها
اگر زمان واکنش کافی نباشد، نمیتوان صرف وجود آلارم را یک حفاظت مؤثر فرض کرد.
۱۳. خطاهای مشترک | Common Cause Failures
یکی از موضوعات مهم در LOPA، بررسی خرابیهای مشترک است.
فرض کنید دو لایه حفاظتی از یک منبع برق یا یک حسگر مشترک استفاده میکنند.
اگر خرابی همان بخش مشترک باعث ازکارافتادن هر دو لایه شود، فرض استقلال ممکن است معتبر نباشد.
در چنین شرایطی، ضرب ساده PFDها میتواند ریسک را کمتر از مقدار واقعی نشان دهد.
بنابراین، بررسی وابستگیها یکی از مراحل ضروری اعتبارسنجی IPLهاست.
۱۴. نقش عوامل انسانی در LOPA
اقدامات انسانی ممکن است در بعضی سناریوها نقش حفاظتی داشته باشند.
اما عملکرد انسان تحت تأثیر عوامل متعددی است:
-
زمان در دسترس
-
پیچیدگی تصمیم
-
حجم کار
-
کیفیت هشدار
-
شرایط محیطی
-
آموزش و تجربه
-
قابلیت اجرای اقدام
-
وضعیت اضطراری و فشار روانی
به همین دلیل، اختصاص احتمال شکست به عملکرد انسانی باید بر اساس روش معتبر و شرایط واقعی انجام شود.
۱۵. محدودیتهای روش LOPA
LOPA با وجود کاربرد فراوان، محدودیتهایی دارد.
وابستگی به کیفیت دادهها
اگر فراوانی رویداد آغازگر یا PFDها نامعتبر باشند، نتیجه نیز قابلاتکا نخواهد بود.
سادهسازی سناریو
LOPA معمولاً یک سناریوی مشخص را بررسی میکند و ممکن است برای مدلسازی روابط پیچیده به روشهای تکمیلی نیاز باشد.
حساسیت به استقلال لایهها
اگر وابستگیها بهدرستی شناسایی نشوند، کاهش ریسک بیشازحد برآورد میشود.
وابستگی به معیار پذیرش ریسک
نتیجه نهایی باید با معیارهای مشخص و قابلدفاع مقایسه شود.
نیاز به تیم متخصص
اجرای LOPA بدون شناخت کافی از فرایند، تجهیزات حفاظتی و مبانی قابلیت اطمینان میتواند به نتایج گمراهکننده منجر شود.
۱۶. اشتباهات رایج در اجرای LOPA
اشتباه اول: اعتباردادن به تمام تجهیزات حفاظتی
هر تجهیز حفاظتی الزاماً IPL مستقل نیست.
اشتباه دوم: فرض استقلال بدون بررسی
وجود دو تجهیز مجزا لزوماً به معنای استقلال عملکرد آنها نیست.
اشتباه سوم: استفاده از PFDهای دلخواه
مقادیر باید بر اساس داده یا مبنای فنی قابلدفاع تعیین شوند.
اشتباه چهارم: تعریف مبهم پیامد
اگر پیامد دقیق نباشد، محاسبه و تفسیر ریسک دشوار میشود.
اشتباه پنجم: نادیدهگرفتن عوامل انسانی
آلارم و اقدام اپراتور فقط در شرایط مشخص میتوانند حفاظت مؤثر باشند.
اشتباه ششم: تفسیر نتیجه بدون معیار ریسک
عدد فراوانی پیامد بهتنهایی تعیینکننده قابلقبولبودن ریسک نیست.
اشتباه هفتم: بهروزرسانینکردن تحلیل پس از تغییر
تغییرات فرایندی ممکن است فرضیات LOPA را نامعتبر کنند.
۱۷. چکلیست تخصصی اجرای LOPA
تعریف سناریو
-
سناریوی خطرناک بهصورت مشخص تعریف شده است.
-
رویداد آغازگر شناسایی شده است.
-
پیامد موردنظر روشن است.
-
محدوده تحلیل مشخص شده است.
دادهها و فرضیات
-
فراوانی رویداد آغازگر دارای مبنای معتبر است.
-
عوامل شرطی، در صورت کاربرد، بررسی شدهاند.
-
فرضیات تحلیل مستند شدهاند.
-
دادهها با شرایط واقعی فرایند سازگار هستند.
بررسی IPLها
-
لایههای حفاظتی شناسایی شدهاند.
-
استقلال هر IPL بررسی شده است.
-
اثربخشی هر IPL برای سناریو تأیید شده است.
-
قابلیت اطمینان و مبنای PFD مشخص است.
-
خرابیهای مشترک بررسی شدهاند.
-
الزامات آزمون و نگهداری لایهها مشخص است.
محاسبه و تصمیمگیری
-
محاسبات کنترل شدهاند.
-
نتیجه با معیار پذیرش ریسک مقایسه شده است.
-
نیاز به کاهش ریسک بیشتر تعیین شده است.
-
اقدامات اصلاحی دارای مسئول و مهلت هستند.
-
نتایج توسط افراد دارای صلاحیت بررسی شدهاند.
مدیریت و بازنگری
-
مدارک تحلیل نگهداری میشوند.
-
نتایج به واحدهای مرتبط ابلاغ شدهاند.
-
تغییرات مؤثر بر فرضیات LOPA شناسایی میشوند.
-
وضعیت IPLها در طول بهرهبرداری پایش میشود.
-
بازنگری تحلیل طبق الزامات سازمان انجام میشود.
۱۸. نقش LOPA در تصمیمگیری مدیریتی
LOPA میتواند به مدیریت کمک کند منابع کاهش ریسک را بر سناریوهایی متمرکز کند که به کنترلهای بیشتری نیاز دارند.
برای مثال، ممکن است تحلیل نشان دهد که:
-
یک سناریو با حفاظتهای موجود به معیار هدف میرسد.
-
سناریوی دیگری به بهبود قابلیت اطمینان تجهیزات نیاز دارد.
-
یک سناریوی مهم به لایه حفاظتی مستقل جدید نیاز دارد.
-
یک تغییر فرایندی میتواند نیاز به حفاظت اضافی را کاهش دهد.
بااینحال، تصمیمگیری باید در چارچوب الزامات قانونی، اصول مهندسی ایمنی و سیاست مدیریت ریسک سازمان انجام شود.
۱۹. ارتباط LOPA با مدیریت تغییر و PSSR
نتایج LOPA ممکن است به اصلاح تجهیزات، تغییر تنظیمات یا نصب سیستمهای حفاظتی جدید منجر شوند.
چنین تغییراتی ممکن است مشمول فرایند مدیریت تغییر (MOC) باشند.
پس از اجرای تغییر، در موارد مشمول، بررسی ایمنی پیش از راهاندازی (PSSR) میتواند تکمیل الزامات لازم را ارزیابی کند.
بنابراین، LOPA، MOC و PSSR میتوانند در یک چرخه هماهنگ مدیریت ریسک به کار روند.
جمعبندی
تحلیل لایههای حفاظتی یکی از روشهای کاربردی برای ارزیابی نیمهکمی ریسک سناریوهای مهم فرایندی است.
این روش کمک میکند سازمانها فراتر از شناسایی خطرات حرکت کنند و کفایت لایههای حفاظتی را بر اساس فرضیات و دادههای مشخص بررسی کنند.
سه اصل اساسی LOPA عبارتاند از:
-
هر حفاظت موجود الزاماً یک IPL معتبر نیست.
-
استقلال و قابلیت اطمینان لایههای حفاظتی باید قابلدفاع باشد.
-
نتیجه محاسبه فقط در مقایسه با معیار ریسک و با توجه به فرضیات تحلیل معنا پیدا میکند.